
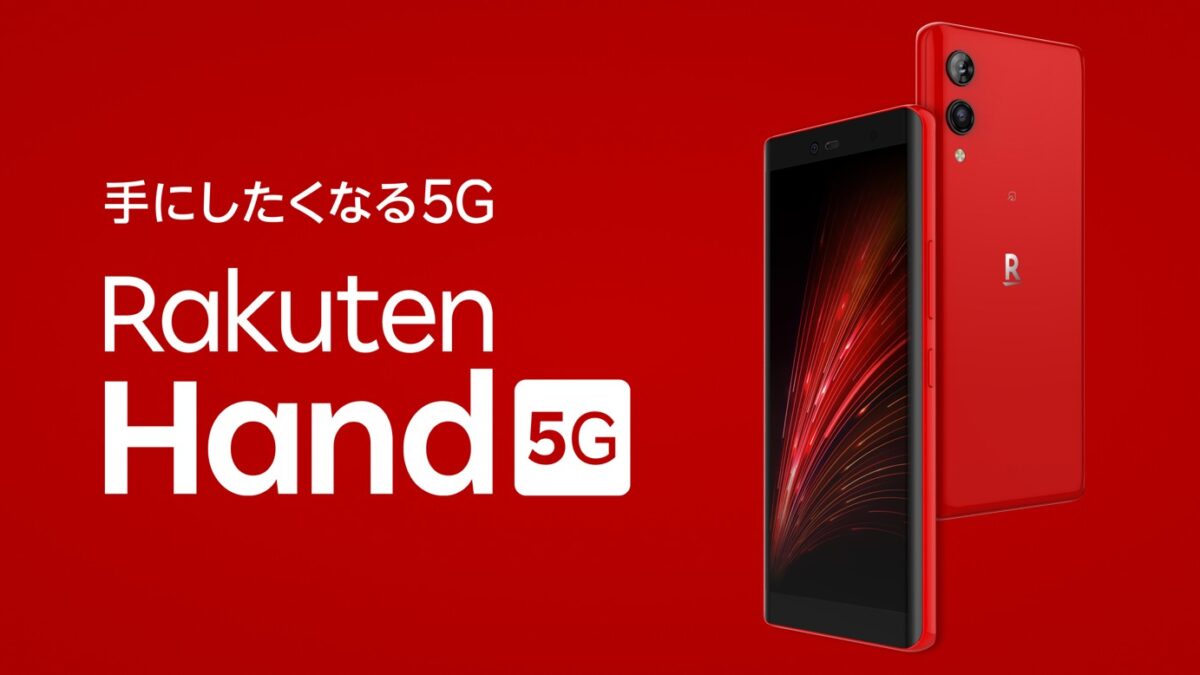
楽天モバイルのオリジナル端末「Rakuten Mini」「Rakuten Hand」「Rakuten Hand 5G」「Rakuten BIG s」に Android Verified Boot の公開テスト鍵を使う脆弱性、JVN が公表しサポート終了のため修正予定はなく使用停止を推奨
Rakuten Mini / Rakuten Hand / Rakuten Hand 5G / Rakuten BIG s
画像:楽天モバイル
JPCERT/CC と IPA が運営する脆弱性情報サイト JVN は10月14日、楽天モバイルが販売していたオリジナルスマートフォン4機種に、Android Verified Boot(AVB)の検証に公開されたテスト用の鍵が使われている脆弱性(JVN#47427200、CVE-2026-107153)があると公表しました。対象は Rakuten Mini、Rakuten Hand、Rakuten Hand 5G、Rakuten BIG s のすべてのバージョンです。いずれもすでにサポートが終了しているため修正は提供されず、使用をやめて後継機種へ移行することが推奨されています。
Android Verified Boot は、起動時にシステムイメージが改ざんされていないかを署名で検証する仕組みです。今回の問題は、この検証に AOSP(Android Open Source Project)が開発用に配布しているテスト鍵が使われているというもので、鍵が公開されている以上、第三者が正規のものに見える署名を付けたシステムイメージを作れてしまいます。JVN では「デフォルトの認証情報の使用」(CWE-1391)に分類しています。
■ 脆弱性の概要
- 識別番号: JVN#47427200、CVE-2026-107153、JVNDB-2026-000147
- 公表日: 2026年10月14日
- 対象製品: Rakuten Mini、Rakuten Hand、Rakuten Hand 5G、Rakuten BIG s(すべてのバージョン)
- 内容: Android Verified Boot に AOSP のテスト鍵を使用(CWE-1391)
- 想定される影響: 端末に物理的にアクセスできる第三者が、改ざんしたシステムイメージをインストールできる可能性
- CVSS: v4.0 基本値 7.0、v3.0 基本値 6.6
- 対策: 修正の提供予定はなく、使用を停止して後継製品へ移行
- 発見者: 松原 正好氏(IPA への届出を経て JPCERT/CC が調整)
攻撃には端末への物理的なアクセスが必要なため、遠隔から一方的に悪用されるタイプの脆弱性ではありません。ただし、中古で入手した端末や紛失した端末では、改ざんされた OS が入れられていても起動時の検証で検出できないことになります。楽天モバイルのサポートページでは、これらの端末のサポートと修理の受付がすでに終了していることが案内されています。
Rakuten Mini は2020年に登場した小型端末、Rakuten Hand と Rakuten Hand 5G は細身のデザインで人気を集めたモデル、Rakuten BIG s は大画面のミドルレンジ機で、いずれも楽天モバイルがサービス開始初期に自社ブランドで展開していたものです。
■ 所感
サポートが終わった端末に修正が出ないのは仕方のない面がありますが、出荷時からテスト鍵のままだったという点はメーカー側の品質管理の問題と言わざるを得ません。これらの端末をサブ機や子ども用として使い続けている人は少なくないと思われるため、金融系アプリなどの利用は避け、できるだけ早く買い替えを検討したほうがよいでしょう。
■ ソース


